يدعم ربط MaintainFlow بهوية الجهة توحيد الدخول وتطبيق سياساتها المركزية واشتقاق الأدوار من المجموعات وفق نطاق التنفيذ. عند شراء نظام صيانة يدعم SSO، اطلب إثبات هذه النتائج على بيئتك وقنوات استخدامك، مع توضيح البروتوكول وطريقة إدارة الحسابات ومواعيد تحديثها. هذه المقالة دليل لتحديد النطاق والقبول، وليست وصفًا لإعدادات موفر هوية بعينه.
افصل إثبات الهوية عن الحساب وعن صلاحية الإجراء
يجيب تسجيل الدخول عن سؤال: هل ثبتت هوية الشخص بالطريقة المعتمدة؟ ويجيب تجهيز الحساب عن سؤال: هل يوجد مستخدم فعال داخل التطبيق مرتبط بهذه الهوية؟ أما التفويض فيحدد ما الذي يستطيع فعله وفي أي نطاق. قد تنجح المصادقة بينما يمنع الوصول إلى النظام أو إلى إجراء معين، وهذه نتيجة صحيحة إذا لم يستوف المستخدم بقية الشروط.
توضح وثائق Microsoft لتجهيز مستخدمي التطبيقات أن التجهيز يشمل إنشاء الهويات والأدوار وتحديثها وتعطيلها مع تغير الحالة. يفيد هذا التمييز في طلب مسارين واضحين: دخول موحد وإدارة دورة حساب. لا تفترض أن اختيار بروتوكول الدخول ينشئ تلقائيًا مستخدمًا أو يسحب كل صلاحياته عند مغادرة الجهة.
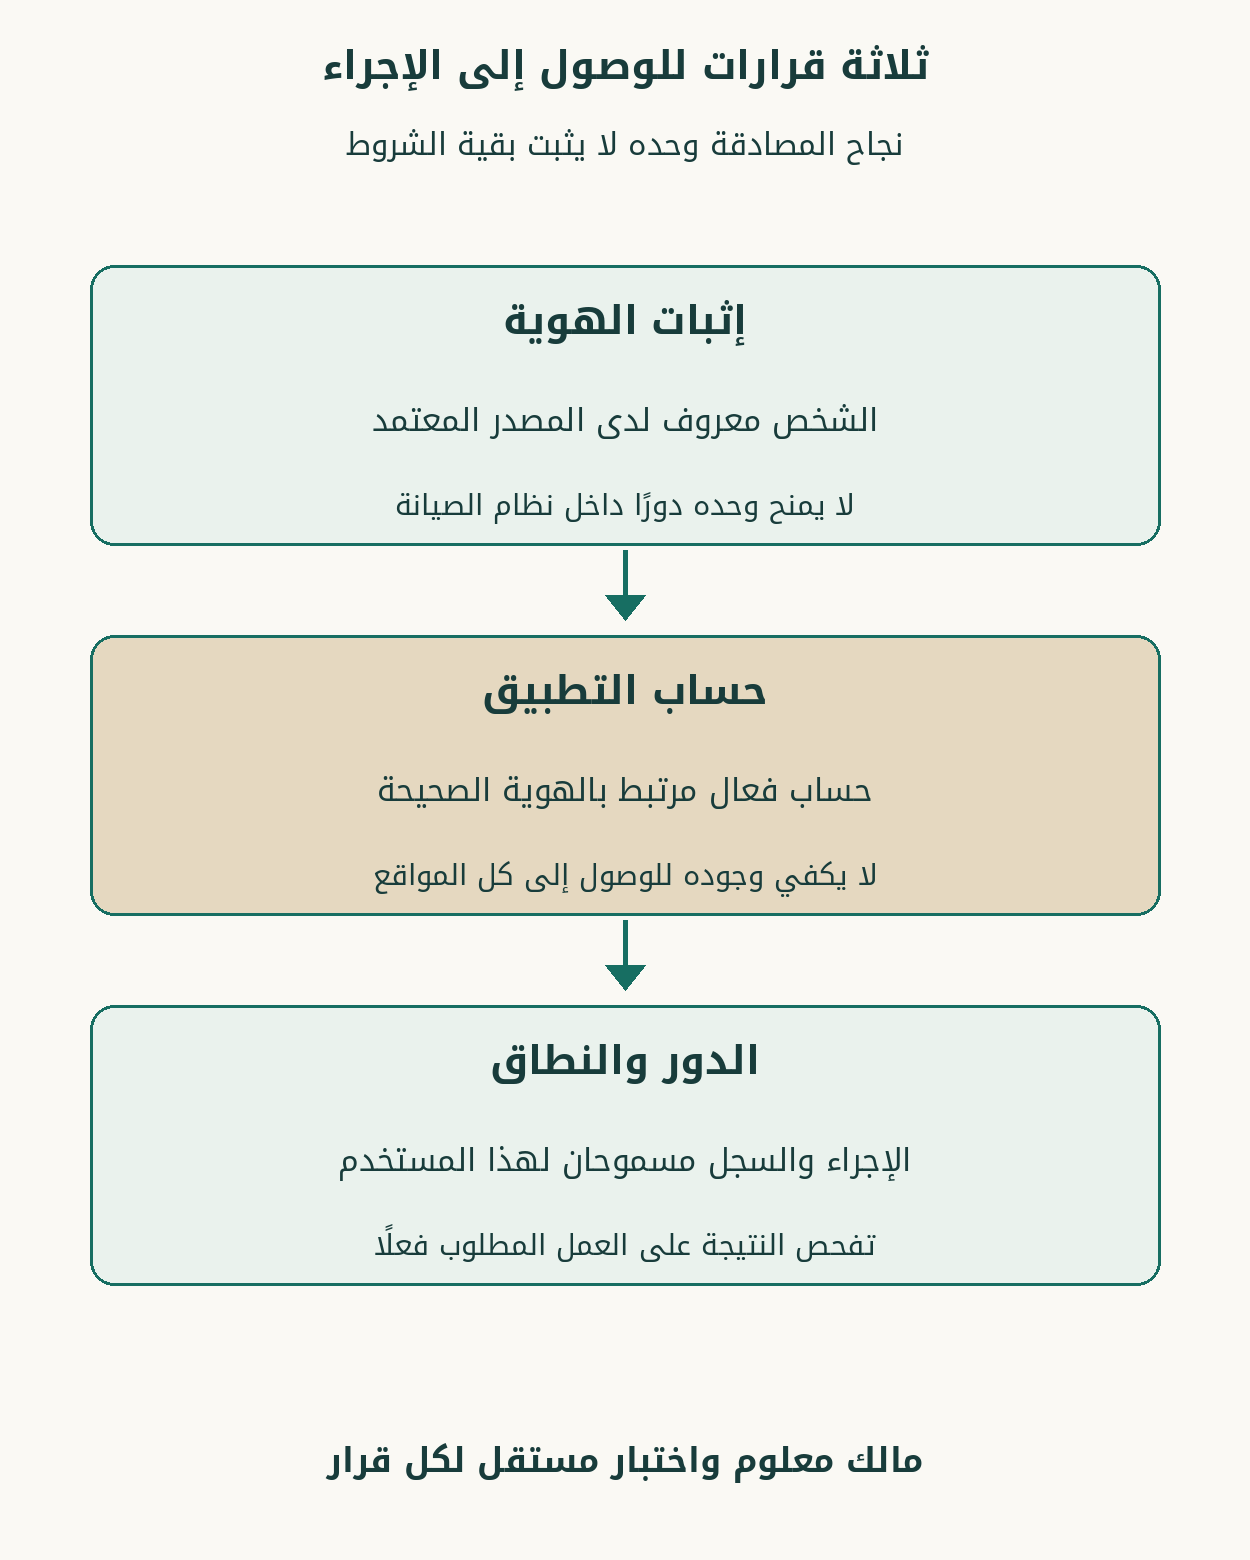
في جلسة تكامل CMMS مع هوية المؤسسة، حدد من يملك كل قرار: فريق الهوية يدير مصدر المصادقة، وصاحب الإجراء يعتمد أدوار الصيانة ونطاقها، وفريق التطبيق يربط الطرفين ويختبر النتيجة. بقاء مسؤولية غير مسندة قد يجعل كل فريق يفترض أن الآخر سيعالج الحسابات العالقة.
احصر قنوات الدخول والجهات المستخدمة
يشمل النطاق متصفح الموظف وتطبيق الفني والبوابات التي تحتاج هوية المؤسسة، مع تحديد ما يخص المقاولين أو المستفيدين الخارجيين. لا يكفي نجاح الدخول إلى لوحة المدير لإثبات عمل التطبيق الميداني. قد تختلف إعادة التوجيه والجلسة وتجربة العودة إلى مهمة مفتوحة بين القنوات، فيلزم اختبارها ضمن النسخة التي ستستخدمها الجهة.
حدد كذلك بيئة الاختبار والإنتاج والنطاقات وعناوين الرجوع وتسجيل التطبيق لدى موفر الهوية، ومن يعتمدها ومن يدير تغييرها. لا تنسخ إعداد اختبار إلى الإنتاج بلا مراجعة للوجهات والجهات الموثوقة. ويجب أن يوضح المورد البروتوكول المدعوم في السيناريو المتفق عليه، مثل SAML أو OpenID Connect عندما ينطبقان، بدل الاكتفاء بوضع كلمة SSO في جدول المواصفات.
أما اتصالات الأنظمة والحسابات الخدمية فليست موظفين يدخلون عبر شاشة. حدد لها آلية منفصلة وحدود وصول ومالكًا ودورة اعتماد وتدوير لبياناتها السرية حسب التصميم. نجاح دخول مستخدم لا يثبت أمان أو استمرارية تكامل ينقل قراءات أو تكاليف في الخلفية، ولا ينبغي ربطه بحساب موظف قد يغادر العمل.
اربط المستخدم بمعرف ثابت لا بعنوان يتغير وحده
اطلب تعريف المفتاح الذي يربط هوية المؤسسة بحساب CMMS، وكيف يظل فريدًا ضمن موفر الهوية والجهة الصحيحة. البريد واسم العرض قابلان للتغيير، وقد يعاد تخصيص عنوان بعد مغادرة صاحبه. لذلك يحتاج المطور إلى ربط موثوق بالهوية التي يصدرها المصدر المعتمد، لا مطابقة اسم ظاهر أو نطاق بريد وحده.
في سيناريو قبول افتراضي، غيّر بريد موظف قائم ثم سجل دخوله مجددًا. النتيجة المطلوبة استمرار حسابه وسجله دون إنشاء نسخة ثانية. ثم جرب هوية جديدة تحمل عنوانًا سبق استخدامه؛ لا ينبغي أن ترث تاريخ المستخدم السابق أو صلاحياته لمجرد تطابق البريد. يحدد فريق الهوية قواعد الربط وإعادة الاستخدام ويثبت المورد تطبيقها.
وإذا كان في التطبيق مستخدمون محليون قبل مشروع SSO، فجهز قائمة مطابقة ومراجعة للتعارضات قبل الربط. حسابان محتملان أو هوية ناقصة يحتاجان حسمًا، لا دمجًا تلقائيًا يخفي صاحب السجل. تحفظ الأعمال السابقة منسوبة إلى أصحابها حتى لو تغيرت طريقة دخولهم أو انتهت صلاحيتهم الحالية.
اختر طريقة إنشاء الحساب وتحديثه وتعطيله
قد تجهز الجهة الحسابات مسبقًا، أو تنشئها وفق تكامل مع دليل الهوية، أو تسمح بإنشائها عند أول دخول مع ضوابط واضحة. ناقش ما تدعمه البيئة فعليًا، وما إذا كانت آلية مثل SCIM أو واجهة أخرى مطلوبة ومتاحة في النطاق. ذكر هذه الآليات في الحوار لا يعني افتراض دعمها جميعًا في كل نسخة أو تركيب.
الإنشاء عند أول دخول يحتاج قاعدة تحدد من يحق له الحصول على حساب، وما دوره الأولي، وماذا يحدث عندما تكون بيانات الفرع غير مكتملة. أما المزامنة الدورية فتحتاج نطاق مستخدمين ووقت متابعة وأخطاء ظاهرة ومسؤول إعادة المحاولة. لا تحول فشل جلب قسم المستخدم إلى منحه نطاق المؤسسة كلها كي ينجح الدخول.
اختبر الموظف الجديد قبل أول يوم عمل، ونقله بين المواقع، وإيقافه، وعودته بعد فترة. حدد ما يتغير ومتى، وما الذي يحتاج اعتمادًا محليًا. تعطيل الوصول يحافظ على السجل التاريخي، لكنه لا يعالج وحده أوامر عمل معلقة أو مهام اعتماد مسندة للشخص؛ تنتقل هذه وفق إجراء تشغيل معلوم إلى مسؤول مناسب.
حول المجموعات إلى أدوار مفهومة في الصيانة
قد تمثل مجموعة في دليل الهوية إدارة أو مشروعًا أو نوع ترخيص، ولا تعني تلقائيًا دور مشرف صيانة. أنشئ خريطة تربط مجموعة معتمدة بدور ونطاق داخل حوكمة المستخدمين والصلاحيات، مع تحديد من يملك تعديل الخريطة ومن يراجع نتيجتها. يصلح الاسم للعرض، لكن الربط يحتاج معرفًا لا يتغير لمجرد إعادة تسمية المجموعة.
إذا تعددت المجموعات، فاختبر اجتماعها وتعارضها، وحالة وصول المستخدم دون المجموعة المطلوبة، وإزالة عضوية بعد منح دور سابق. لا يكفي أن تضيف المزامنة الصلاحيات الجديدة إذا تركت القديمة بلا مراجعة. كذلك يحدد النطاق كيف تتعامل المنظومة مع عضوية غير مباشرة أو بيانات مجموعة لم تصل كاملة، بدل تفسير النقص كصلاحية عامة.
وفر للمراجع تفسيرًا للنتيجة: ما مجموعة المصدر التي منحت الدور وما نطاقها ومتى حدثت المطابقة؟ وتحتاج الاستثناءات المحلية إلى صاحب اعتماد ومدة ومراجعة حتى لا تصبح طريقًا دائمًا يتجاوز إدارة الهوية. لا تخلط تعديل اسم المستخدم أو بريده بتغيير دوره التشغيلي؛ كل حقل له مالك وأثر.
اختبر إيقاف الوصول مع جلسة مفتوحة
من أهم اختبارات القبول إيقاف مستخدم بينما لديه متصفح مفتوح وتطبيق مستخدم سابقًا، ثم فحص الإجراءات الفعلية بعد الإيقاف. اختبر محاولة دخول جديدة أيضًا، لكن لا تجعل فشلها دليلًا كافيًا على انتهاء الجلسة القديمة. يحدد التصميم أين تراجع حالة المستخدم وكيف تلغى جلسات التطبيق وما الزمن المتوقع لوصول التغيير.
توضح وثائق Microsoft حول سحب وصول المستخدم أن موفر الهوية لا يستطيع مباشرة إلغاء جلسة أصدرها التطبيق نفسه، وأن النتيجة تتأثر بسياسة التطبيق والمزامنة. لذلك اجعل معيار القبول نتيجة مقاسة على CMMS وقنواته، ولا تفترض قطع كل الجلسات في اللحظة نفسها لمجرد وجود زر تعطيل مركزي.
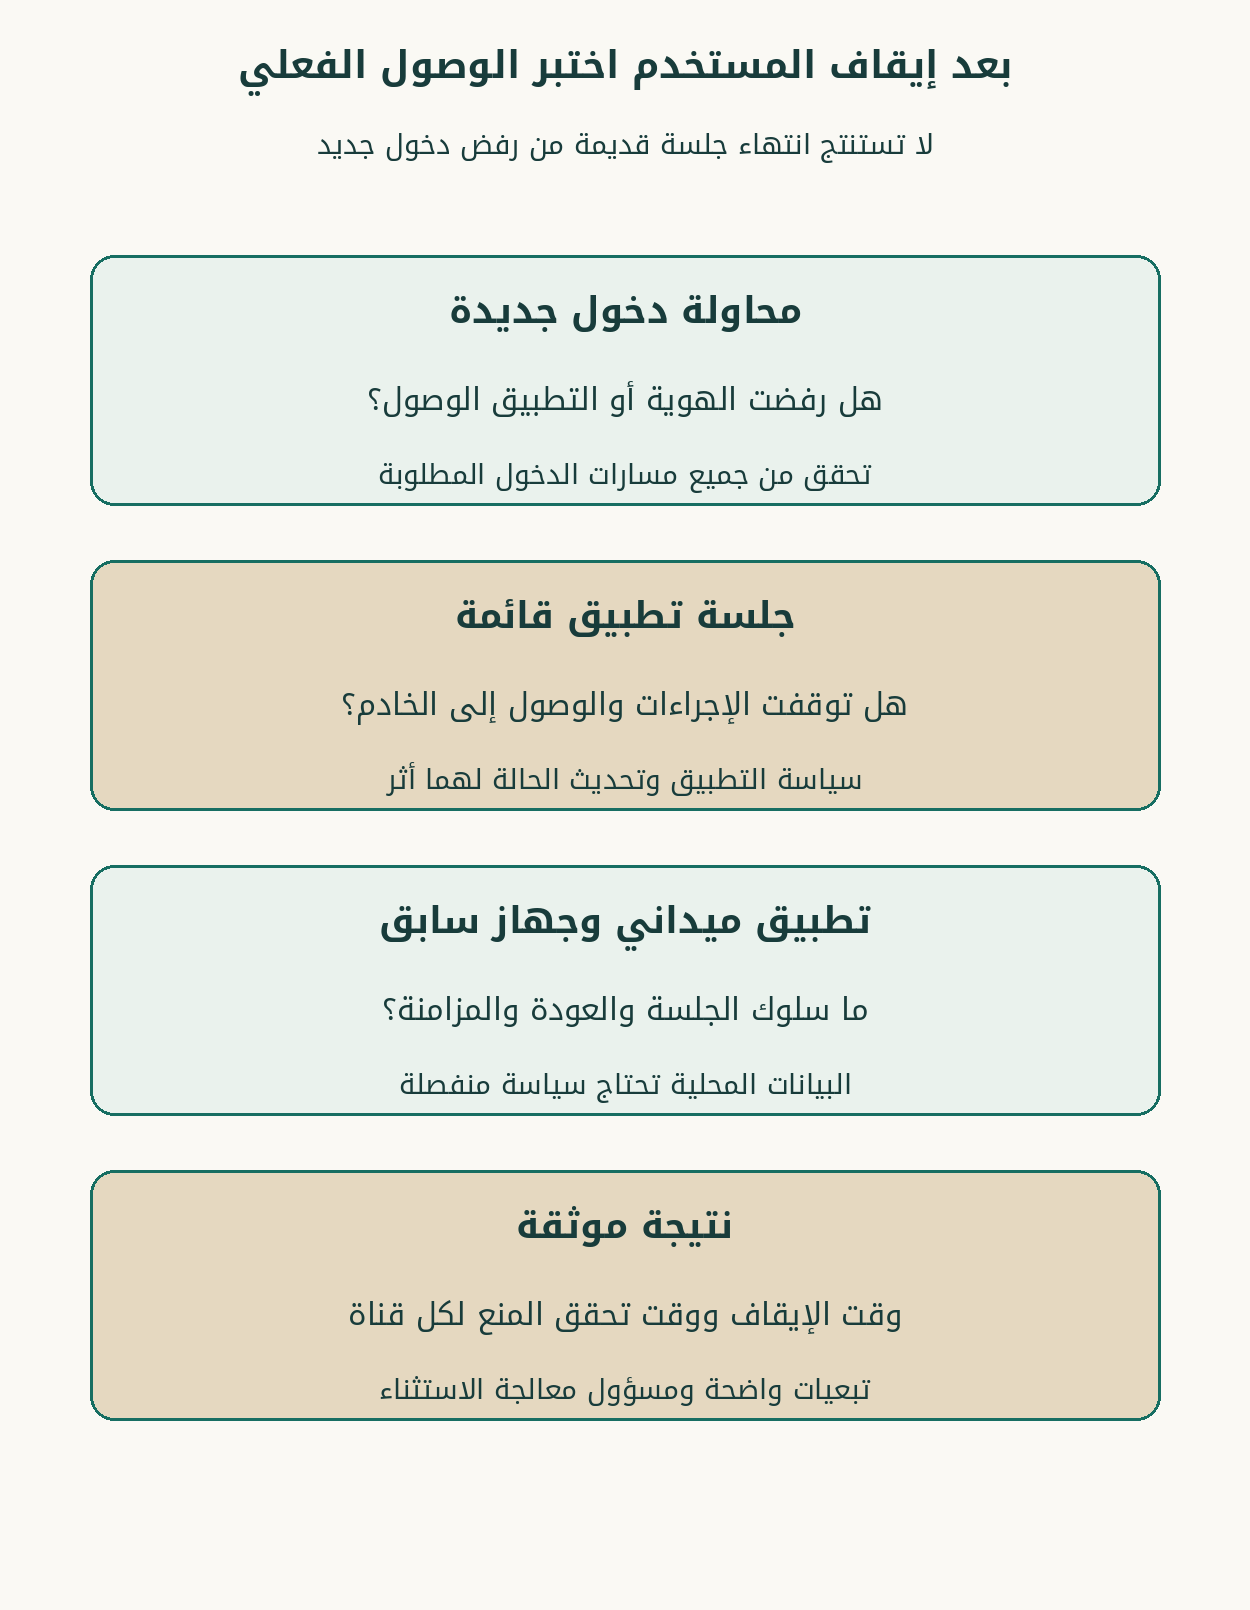
ميز بين إيقاف الوصول إلى الخادم وبين بيانات سبق تنزيلها على جهاز. تحتاج الأخيرة إلى سياسة أجهزة وتخزين محلي ضمن نطاق الجهة، ولا تختفي نسخة ملف تلقائيًا بمجرد منع تسجيل دخول جديد. وفي العمل دون اتصال، يوضح المورد سلوك العودة والمزامنة بعد الإيقاف وما الذي يحفظ أو يرفض من عمليات بحسب التصميم، دون وعد باسترجاع محتوى لم يصل أصلًا إلى الخادم.
اختبر تسجيل الخروج أيضًا بحسب المعنى المطلوب: هل ينهي جلسة CMMS فقط، أم يشارك في خروج أوسع من هوية المؤسسة؟ لا تفترض أن الخيارين متطابقان أو أن الخروج من جهاز يلغي جلسات الأجهزة الأخرى. على جهاز مشترك، تحقق من أن المستخدم التالي لا يعود إلى مهام السابق عبر جلسة متبقية، مع بقاء أعمال لم تزامن بعد تحت معالجة موثقة بدل نسبتها إلى الحساب الذي دخل لاحقًا.
حافظ على سياسات الجهة مع حسابات الخارج
إذا كانت المؤسسة تفرض مصادقة متعددة العوامل أو شروط جهاز وموقع، فاختبر القنوات التي يتوقع خضوعها لتلك السياسة. نجاح SSO من متصفح واحد لا يثبت أن كل مسار بديل مقيد بالطريقة نفسها. يراجع الفريق أي دخول محلي متبقٍ وسبب وجوده وحدوده حتى لا يتحول إلى طريق يتجاوز السياسة المعتمدة.
للمقاولين والمستفيدين الخارجيين دورة تختلف عن الموظفين: جهة راعية أو عقد أو فترة خدمة ونطاق محدود. حدد إن كانوا ضيوفًا في مصدر الهوية أم حسابات تطبيق مستقلة، ومن يوقفهم عند انتهاء الحاجة. لا تشترط ضمهم جميعًا إلى دليل الموظفين دون حاجة، ولا تمنحهم صلاحيات موظف لمجرد أن بريدهم يطابق نطاقًا متوقعًا.
واختبر الدخول من رابط مباشر إلى أمر عمل بدل الصفحة الرئيسية. بعد إثبات الهوية، تعود الجلسة إلى الوجهة المسموحة للمستخدم وتفحص صلاحية الوصول إليها؛ معرفة رابط سجل لا تمنح حق الاطلاع عليه. وإذا كان الرابط قديمًا أو لا ينتمي إلى بيئة الدخول الحالية، ينبغي أن تكون النتيجة مفهومة دون تحويل تلقائي إلى حساب آخر أو توسيع نطاق الصلاحية لتجاوز المشكلة.
سلم تشغيل التكامل لا شاشة دخول فقط
يشمل التسليم مالك تسجيل التطبيق، ومواعيد انتهاء الشهادات أو الأسرار المستخدمة حيث تنطبق، وطريقة التجديد والاختبار، وجهة التنبيه عند قرب الانتهاء. يجب أن يعرف فريقا الهوية والتطبيق من يقود معالجة فشل الدخول ومن يفحص سجلات الطرفين، مع حفظ بيانات الربط الحساسة في موضعها المعتمد دون توزيعها في مستندات عامة.
اتفق على خطة تعذر موفر الهوية أو الربط، وعلى وصول إداري طارئ مضبوط إذا تطلبت سياسة الجهة ذلك، مع اختباره ومراجعته وتوثيق استخدامه. لا يعالج التعذر بفتح حساب مشترك دائم للجميع. وتحتاج نافذة تغيير الربط إلى تحقق من أن مسؤولي التطبيق لن يفقدوا وسيلة الإدارة أثناء الانتقال دون مسار استعادة معتمد.
في السجلات، اربط وقت محاولة الدخول ونتيجتها ومعرف المستخدم ومرجع التتبع بين الطرفين حيث يتاح. فرق بين فشل المصادقة وفشل ربط الحساب ورفض الصلاحية وانتهاء الجلسة. ولا تحفظ كلمات المرور أو رموز الدخول الكاملة في سجل الدعم؛ يحتاج التشخيص إلى مراجع وأسباب كافية، لا نسخ أسرار المستخدمين.
ما الحالات التي يجب أن تظهر في محضر القبول؟
| الحالة | النتيجة التي يفحصها الفريق |
|---|---|
| موظف مخول جديد | حساب واحد ودور ونطاق صحيحان عبر القناة المطلوبة |
| هوية صحيحة غير مخولة للتطبيق | منع الوصول دون إنشاء امتياز افتراضي واسع |
| تغيير بريد أو اسم عرض | استمرار هوية الحساب دون تكرار أو فقد تاريخ |
| إزالة مجموعة أو نقل موقع | تحديث الصلاحيات القديمة والجديدة حسب القاعدة |
| إيقاف مع جلسة قائمة | تحقق منفصل للدخول الجديد والجلسات وقنوات العمل |
| تعذر المزامنة أو تجديد الربط | خطأ معلوم ومالك متابعة ومسار استعادة مختبر |
سجل مدخلات كل اختبار ونتيجته وتوقيته والنسخة والبيئة المستخدمة. إذا احتاجت نتيجة إلى مزامنة أو إجراء إضافي، تظهر هذه التبعية في المحضر والنطاق. قبول مؤقت لاستثناء يحتاج صاحب قرار وموعد إغلاق، ولا يحول ملاحظة مفتوحة إلى وظيفة مثبتة لمجرد نجاح دخول بقية المستخدمين.
ومن المفيد أن ينفذ فريق الجهة جزءًا من الاختبارات بعد تسلمه الوثائق، حتى يثبت أن المعرفة لم تبق لدى المنفذ وحده. يراجع مسؤول الهوية نتيجة التعيين والمزامنة، ويراجع مشرف الصيانة الحساب والدور والموقع، ويتحقق المستخدم من القناة التي يعمل عبرها فعلًا. تجمع هذه الأدلة في نتيجة واحدة دون أن يستبدل نجاح جانب فشل جانب آخر.
اطلب عرض تكامل يحدد المسؤوليات والتكلفة
أرسل نوع موفر الهوية والقنوات والفئات المستخدمة ومصدر الحسابات وطريقة الأدوار المطلوبة، مع حصر الحسابات الحالية التي تحتاج مطابقة. يتأثر الجهد بدورة الحساب والمجموعات والاستثناءات واختبارات الجلسات وبيئات التشغيل، أكثر من مجرد إضافة زر إلى شاشة الدخول. وتراجع متطلبات الأمن والنشر ومسؤوليات التشغيل مع الفريق التقني في الجهة.
لرؤية التكامل على حالات قريبة من مؤسستك، اطلب عرضًا فنيًا لربط MaintainFlow بالدخول الموحد يضم مستخدمًا جديدًا ومستخدمًا منقولًا وآخر يوقف أثناء جلسة مفتوحة. بهذه الحالات تستطيع تقييم دورة الوصول كاملة، وتحديد ما ستستلمه من إعدادات ووثائق واختبارات وتدريب قبل الاعتماد.